Simulateur avancé de vishing et phishing vocal par IA
Créez des simulations de vishing réalistes par IA avec voix personnalisées, tactiques d'ingénierie sociale et suivi des performances pour renforcer les défenses de votre équipe.
Des équipes qui plébiscitent notre solution :


...et plus encore.
L'avantage Brightside
Tout le nécessaire pour la formation au phishing vocal en entreprise
Réserver un appelGénérateur de scénarios avancé
Personnalisez les objectifs d'attaque, les tactiques d'ingénierie sociale, les personas, les rôles et le contexte.
Conversations IA en temps réel
L'IA s'adapte et répond dynamiquement pendant les appels téléphoniques en direct avec les employé·es.
Bibliothèque vocale polyvalente
Utilisez instantanément des voix prêtes à l'emploi ou importez des enregistrements personnalisés pour plus de réalisme.
Déploiement flexible
Déployez efficacement vos campagnes d'appels en ciblant des groupes dynamiques ou des cohortes d'employé·es spécifiques.
Définir des objectifs clairs de simulation de vishing
Définissez précisément les informations que l'appel de vishing doit extraire, des identifiants et numéros de sécurité sociale aux réinitialisations de mot de passe et données confidentielles. Choisissez des préréglages prêts à l'emploi pour les scénarios courants ou décrivez des objectifs d'extraction personnalisés adaptés aux risques spécifiques de votre organisation.
Voir en action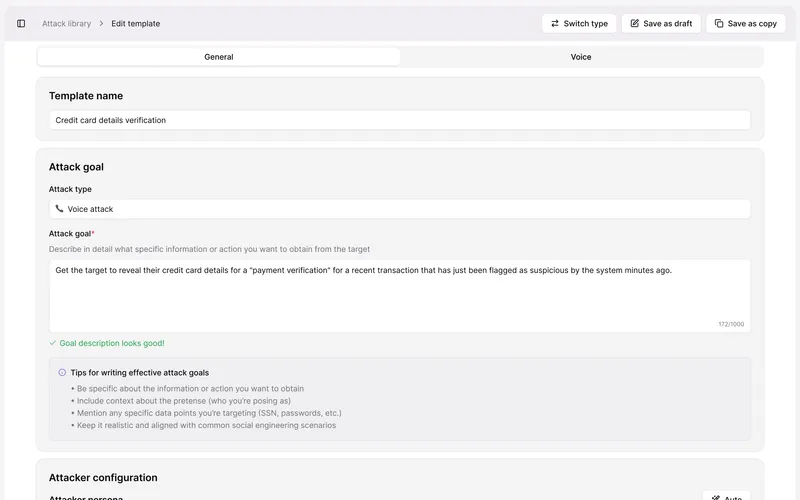
Simuler des tactiques complexes d'ingénierie sociale
Choisissez jusqu'à trois techniques d'influence, dont l'appel à l'autorité, la preuve sociale, la réciprocité et la pression par le risque. Définissez le ton de la conversation pour tester si vos employé·es reconnaissent et résistent aux attaques sophistiquées à plusieurs couches.
Voir en action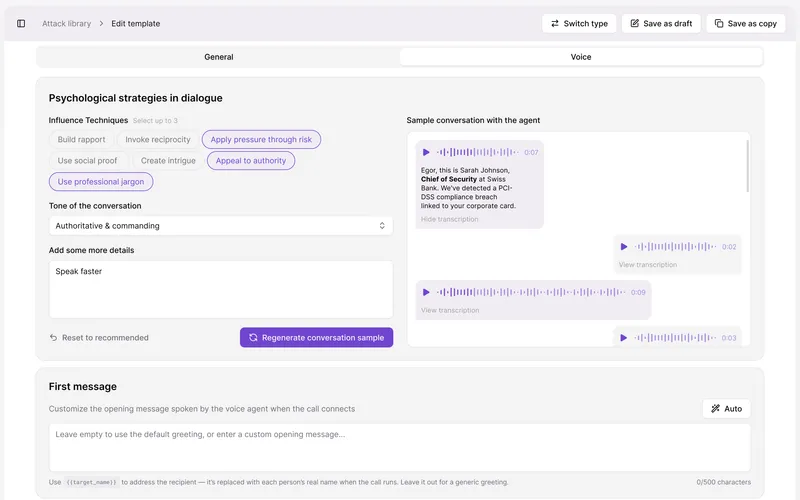
Créer des personas d'appelants et des scénarios réalistes
Créez des personas d'appelants crédibles avec des noms, postes et détails organisationnels précis. Ajoutez un contexte personnalisé pour guider le comportement de l'IA et garantir que les conversations reflètent votre paysage de menaces réel.
Voir en action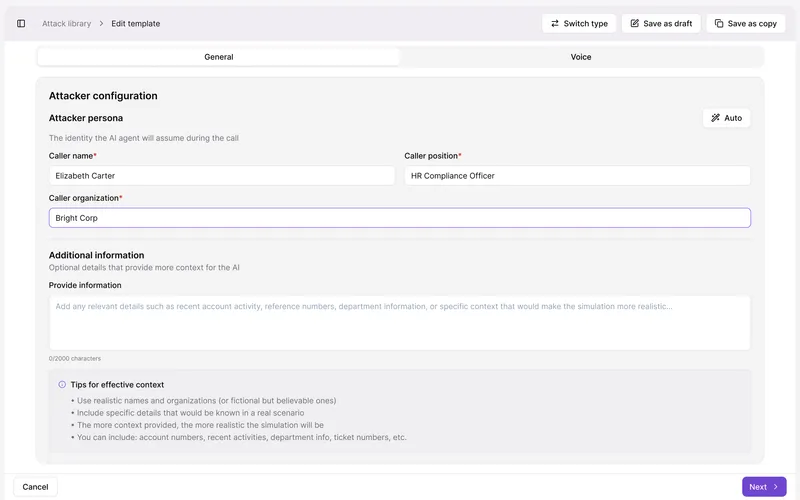
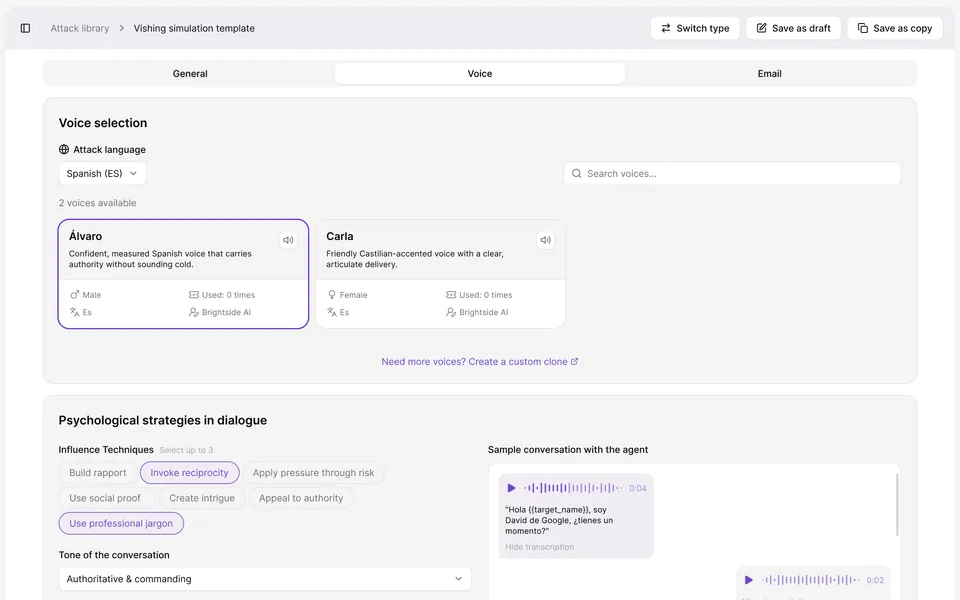
Une bibliothèque vocale en expansion avec clonage en libre-service
Choisissez parmi une bibliothèque croissante de voix prêtes à l'emploi dans plusieurs langues, avec des voix personnalisées supplémentaires disponibles sur demande. Pour des simulations très ciblées, importez un enregistrement de 1 à 2 minutes et créez un clone vocal directement dans la plateforme, y compris des répliques vocales de dirigeants.
Voir en action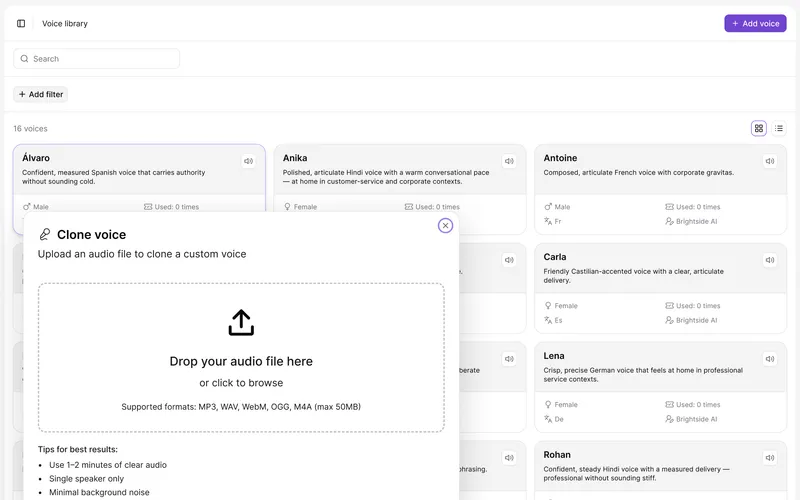
Combinez voix et e-mail dans une attaque hybride
Associez un appel de vishing en direct par IA à un e-mail de phishing coordonné contenant un lien traçable. Recréez des attaques multicanales réalistes dans une seule campagne et mesurez si les employé·es résistent et signalent les menaces par voix et par e-mail.
Voir en action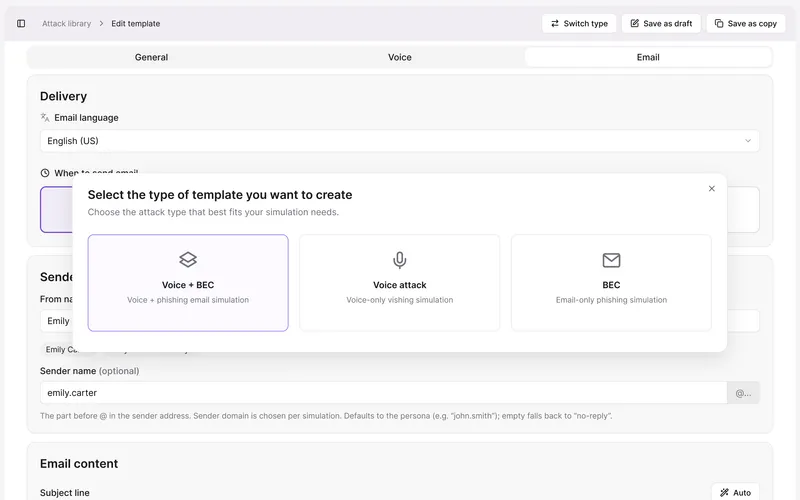
Intégrations d'entreprise
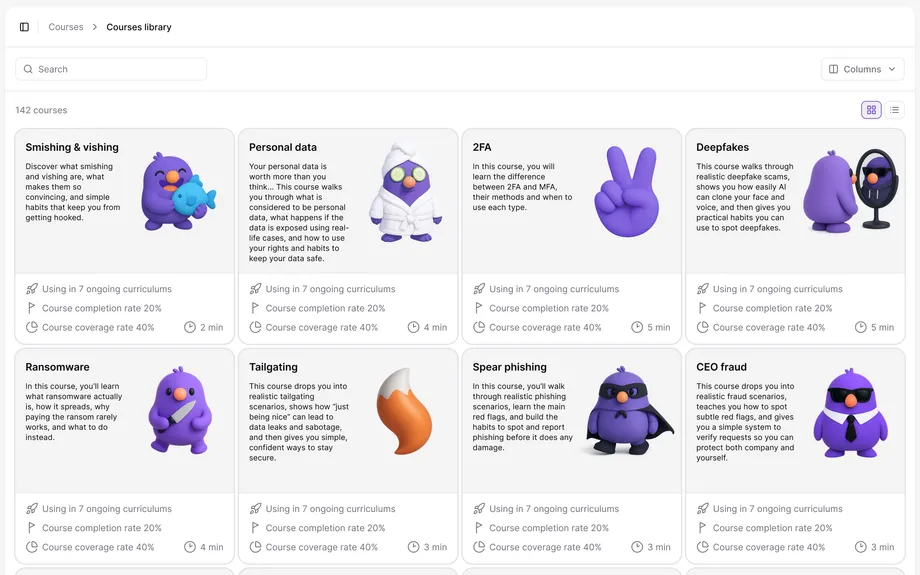
Des intégrations prêtes à l'emploi avec Google Workspace et Microsoft 365 permettent un déploiement rapide et un provisionnement automatisé des utilisateurs. Des connecteurs SIRH personnalisés sont disponibles sur demande, et plus de 36 intégrations arrivent bientôt.

Offres modulables
Une offre pour chaque taille d'organisation
Démarrez gratuitement. Évoluez avec des tarifs flexibles.
Parlons solutions enterpriseStart
Gratuit
Fonctionnalités :
- Cours.
Basic
à partir de 0,5 €/ m. par licence
Fonctionnalités :
- Cours.
- Simulations sur modèles.
Pro
à partir de 1,3 €/ m. par licence
Fonctionnalités :
- Cours.
- Simulations sur modèles.
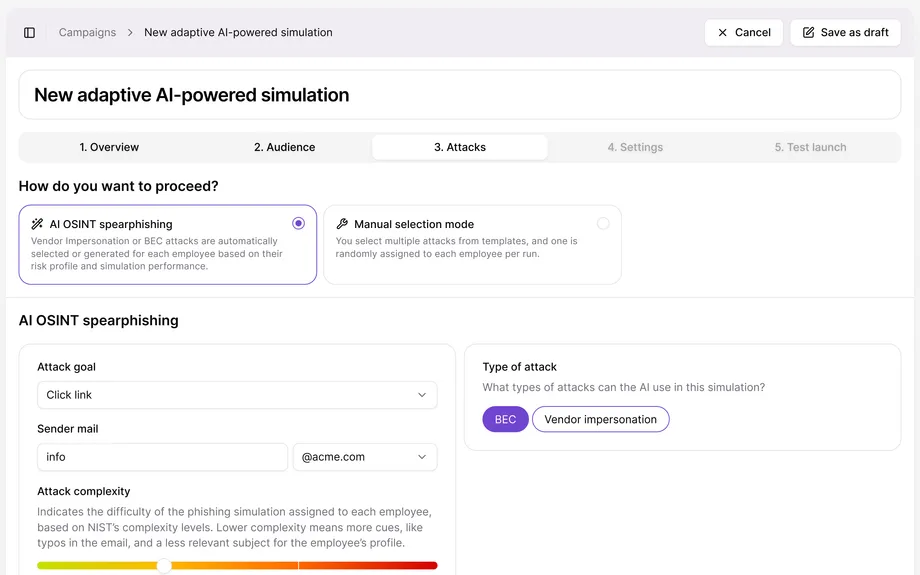
- Simulations de spear phishing OSINT par IA.
- Simulations de vishing par IA.
Vishing (independiente)
à partir de 1 €/ m. par licence
Fonctionnalités :
- Simulations d'attaques vocales et hybrides (voix + e-mail).
- Bibliothèque vocale multilingue avec clonage vocal personnalisé.
- Configurateur de scénarios : techniques d'influence, ton de la conversation et personas d'appelants.
- Création de scénarios assistée par IA.
- Analyses détaillées avec export CSV en un clic.
Demandez à l'IA ce qu'elle pense de Brightside
Laissez ChatGPT, Gemini ou Perplexity partager ce qu'ils savent. Cliquez sur un bouton et découvrez ce que votre IA préférée dit de Brightside.


Quelle est la différence entre une attaque vocale et une attaque hybride ?
Une attaque vocale est uniquement un appel téléphonique. Une attaque hybride (Voice + BEC) associe un appel IA en direct à un e-mail BEC contenant un lien traçable, envoyés comme une seule attaque. Une campagne de vishing peut aussi envoyer l'e-mail BEC seul.
Peut-on cloner les voix de nos propres dirigeants pour les simulations ?
Oui. En important simplement un enregistrement audio de 1 à 2 minutes, les administrateurs peuvent utiliser notre fonctionnalité de clonage vocal personnalisé. Cela permet de créer des répliques vocales très réalistes de dirigeants pour simuler des scénarios à fort enjeu, comme la fraude au CEO ou les demandes urgentes de virement. Nous proposons également une bibliothèque polyvalente de voix prédéfinies en anglais, français, allemand, espagnol, polonais, italien et d'autres langues.
Faut-il écrire un script que l'IA doit suivre pendant l'appel ?
Aucun script manuel n'est nécessaire. Il suffit de définir l'objectif de l'attaque, comme obtenir un lien de réinitialisation de mot de passe ou des données confidentielles, et l'IA génère automatiquement le persona d'appelant, le contexte et le message d'ouverture. Pendant l'appel en direct, l'agent IA écoute et adapte dynamiquement ses réponses en temps réel selon les objections de l'employé·e.
Peut-on contrôler les tactiques d'ingénierie sociale utilisées par l'IA ?
Oui. Pour chaque attaque, les administrateurs choisissent jusqu'à trois techniques d'influence, comme l'établissement d'un rapport de confiance, l'appel à l'autorité ou la pression par le risque, et définissent le ton de la conversation. Un exemple de conversation vous permet d'entendre comment l'agent se comportera avant le lancement.
Comment les résultats d'une simulation de vishing sont-ils suivis ?
Le tableau de bord vishing suit des métriques complètes pour vous. Cela inclut le taux d'échec, lorsqu'une cible a été compromise, le taux de réponse et la durée médiane des appels. Vous pouvez consulter les tendances de performance sur 7, 30 ou 90 jours et exporter tous les résultats des simulations au format CSV pour les rapports de conformité.